הסיכון בתוכנה מקומית
מידע רפואי הוא מידע רגיש, ותקנות הגנת הפרטיות (אבטחת מידע) מחייבות להתאים את אמצעי ההגנה למאפייני המאגר ולרמת האבטחה שחלה עליו. הרשות להגנת הפרטיות מדגישה גם שימוש בפלטפורמות מאובטחות וייעודיות בעת העברת מידע רפואי.
החוק אינו אוסר על שרת מקומי ואינו מחייב מעבר לענן. השאלה היא האם המערכת בפועל מספקת הרשאות, תיעוד, עדכונים, גיבויים, הגנה פיזית והתאוששות מתקלות — ומי אחראי לתחזק אותם.
לכן זו אינה רק שאלה של נוחות. זו החלטה שמשפיעה על אבטחת המידע, רציפות העבודה וחלוקת האחריות בין המרפאה לספק.
מה בעצם אומרת ההנחיה החדשה?
הרשות להגנת הפרטיות נכנסה השנה לעומק אחד התחומים הרגישים ביותר: מידע רפואי. ההנחיה מתמקדת במיוחד באחת הנקודות הבעייתיות בישראל — שימוש של מרפאות בכלים לא ייעודיים (למשל אפליקציות פרטיות) לשיתוף מידע רפואי, לצד ניהול מאגרים רגישים על גבי פתרונות שאינם עומדים בסטנדרטים מודרניים. במרפאות שיניים זה קורה כל יום בדברים הקטנים, כמו צילום גוון של שן עם שם המטופל שנשלח מהנייד הפרטי למעבדה במקום מתוך מערכת לניהול עבודות מעבדה ותיק מטופל.
המסר המרכזי הוא שבעל המאגר צריך להפעיל אמצעי אבטחה המתאימים לרמת הסיכון. מערכת ישנה שאינה מתעדכנת, שימוש בכלים לא ייעודיים או אחסון ללא הרשאות וגיבוי מסודר עלולים שלא לעמוד בדרישות — בין אם המערכת מקומית ובין אם היא בענן.
הבעיה עם תוכנה מקומית: „שליטה מלאה” היא אשליה
עצם העובדה שהשרת נמצא בתוך המרפאה אינה הופכת אותו לבטוח יותר או פחות. רמת האבטחה תלויה בתכנון, בתחזוקה, בהרשאות, בגיבויים וביכולת לזהות ולטפל באירועים.
1. אבטחת מידע שאינה מתעדכנת בזמן אמת
תוכנה מקומית תלויה בכך שהמרפאה או ספק המחשוב יתקינו עדכוני אבטחה, יחליפו חומרה תקולה, יתחזקו גיבויים ויבדקו יומנים (Logs). כאשר אין בעל תפקיד ברור ותהליך קבוע, הפעולות האלה עלולות להידחות.
2. גיבויים שאינם עומדים בדרישות החוק
תוכנית גיבוי צריכה להתאים לרמת האבטחה ולצרכים התפעוליים של המרפאה, לכלול הגנה מפני גישה לא מורשית ולהיבדק באופן תקופתי. עותק יחיד על התקן נייד אינו תוכנית התאוששות מספקת.
3. רגישות לכשלים מקומיים
קריסת דיסק או תקלה בשרת מקומי עלולות להשבית את התיק הרפואי, ההיסטוריה הפיננסית, התורים והמסמכים. גיבוי שנבדק ותוכנית התאוששות מצמצמים את הסיכון לאובדן מידע ולהשבתה. במרפאות שיניים הסיכון כפול, כי מחשב הדימות מחזיק גם שנות היסטוריה של צילומי רנטגן ופנורמי — ראו איך מחברים רנטגן וסורקים לענן בלי לאבד שליטה.
4. אפס ניטור, אפס בקרה
במערכת מקומית יש לוודא שמנגנוני ההגנה הנדרשים אכן קיימים ומתוחזקים:
- זיהוי פריצה
- התראות על ניסיון גישה לא מורשה
- רישום מלא של פעולות משתמש
- מנגנוני הצפנה מתקדמים
זה פער רגולטורי מהותי — והחוק החדש שם עליו פוקוס.
5. אחריות משפטית מלאה על המרפאה
בעל המאגר נדרש לוודא שהמידע מוגן גם כאשר חלק מהפעילות מבוצע על ידי ספק. במערכת מקומית האחריות התפעולית נשארת בדרך כלל יותר בתוך המרפאה; במערכת ענן היא מתחלקת עם הספק בהתאם להסכם, אך אינה נעלמת.
הדור החדש: מערכות ענן תקניות
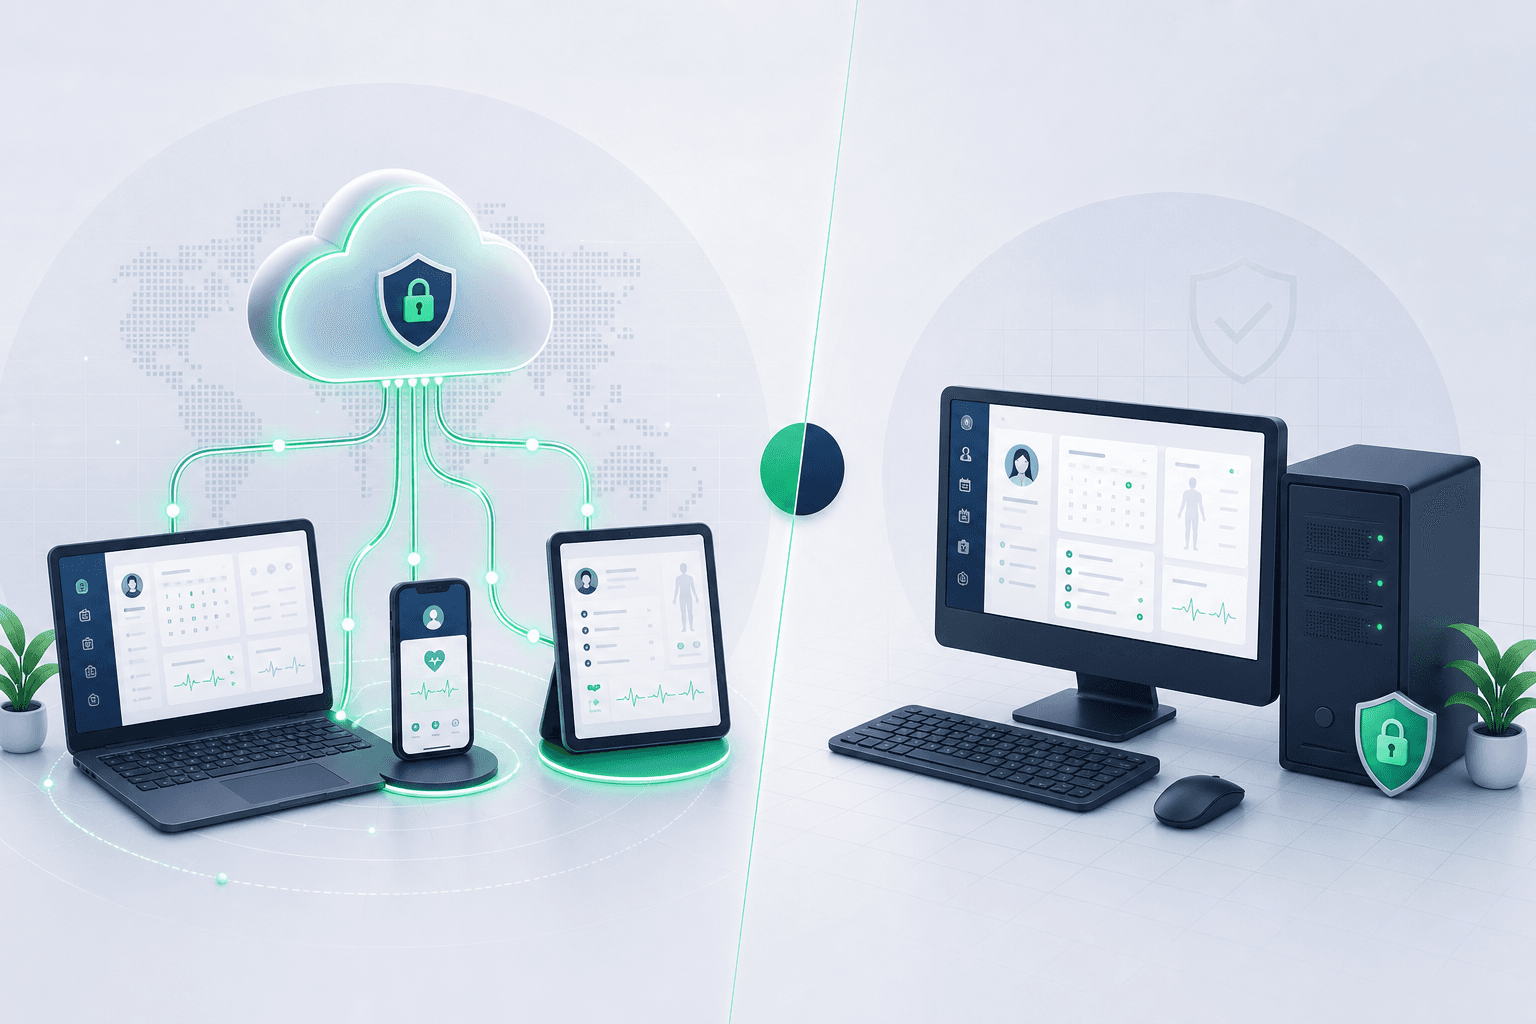
הרגולטור אינו מחייב מודל אירוח מסוים. מערכת ענן רפואית מנוהלת יכולה לרכז יכולות אבטחה, גיבוי ועדכון, אך יש לבדוק שהן מיושמות בפועל:
- עדכוני אבטחה אוטומטיים
- גיבוי רציף לשרתים מאובטחים
- הפרדת מידע (Segmentation)
- ניהול הרשאות מלא
- הצפנת מידע בתנועה ובמנוחה
- זמינות גבוהה
- תיעוד ושקיפות
היכולות האלה אינן תחליף לבדיקה משפטית או מקצועית, אבל הן חלק חשוב מהערכת מערכת שמחזיקה מידע רפואי.
למה זה קריטי דווקא עכשיו?
מרפאות מחזיקות מידע רגיש ונדרשות לשמור עליו גם כאשר צוות המחשוב קטן. מערכת ישנה, סיסמאות משותפות, גיבוי שלא נבדק או שימוש בכלים פרטיים להעברת מידע יוצרים סיכון ללא קשר למיקום השרת.
שורה תחתונה — האחריות במגרש של המרפאה
החוק אינו אוסר על תוכנה מקומית, וענן אינו מבטיח ציות מעצם שמו. עבור מרפאות רבות, מערכת ענן רפואית מנוהלת יכולה להיות דרך מעשית לקבל עדכונים, הרשאות, גיבויים ותיעוד בלי לתחזק שרת לבד — בתנאי שבודקים את הספק ואת ההסכם.
מקורות רשמיים להמשך קריאה
- שאלות ותשובות של הרשות להגנת הפרטיות בנושא תקנות אבטחת מידע
- מדריך הרשות ליישום תקנה 10 ולשמירת תיעוד ולוגים
רוצים לעבוד עם רשומה רפואית בענן הכוללת הרשאות, תיעוד פעולות וגיבויים מנוהלים? הכירו את תוכנת ניהול מרפאת השיניים ואת מודול הרופאים של מדפורם.
למערכת מדפורם בענן